decision-reviewer > presidio-pmi --scenario

Il presidio cyber delle PMI,
visto dal titolare.

Dalla percezione del rischio allo scenario operativo: presidio normativo, operativo e formativo.

Basato su dati reali - Niente fogli Excel

Una soluzione 100% italianaDecision IntelligenceGRCXDRSIEMSOARTPRMCyber SecurityAwareness Training
Dashboard
«La NIS2 non chiede se l’IT sia a posto. Ma chiede se il CdA sa cosa sta succedendo, lo ha approvato e ne risponde.»

01 · Contesto

Il rischio cyber c'è, ma non si vede

Le organizzazioni misurano la sicurezza con KPI tecnici, severity, CVSS, liste di vulnerabilità, che il vertice aziendale non può usare per decidere. Decision Reviewer traduce quei KPI in indicatori direzionali, allineando la gestione del rischio allo stato reale della vulnerabilità aziendale.

I luoghi comuni che frenano il presidio

«Siamo troppo piccoli per interessare»

Gli attacchi automatizzati non scelgono per dimensione ma per esposizione: chi ha meno protezioni è il bersaglio più facile.

«Il software è in cloud, ci pensa il fornitore»

Il fornitore protegge la piattaforma; account, password, permessi e dati restano responsabilità dell'impresa, anche ai fini del GDPR.

«Abbiamo l'antivirus, siamo a posto»

Conta se è aggiornato, se il backup si ripristina davvero e se qualcuno controlla gli accessi.

«I macchinari non sono su Internet»

Le linee sono collegate alla rete aziendale e spesso raggiungibili dai fornitori: un attacco in ufficio o ai fornitori può fermare la produzione.

Quando l'incidente arriva

02 · Scenario operativo

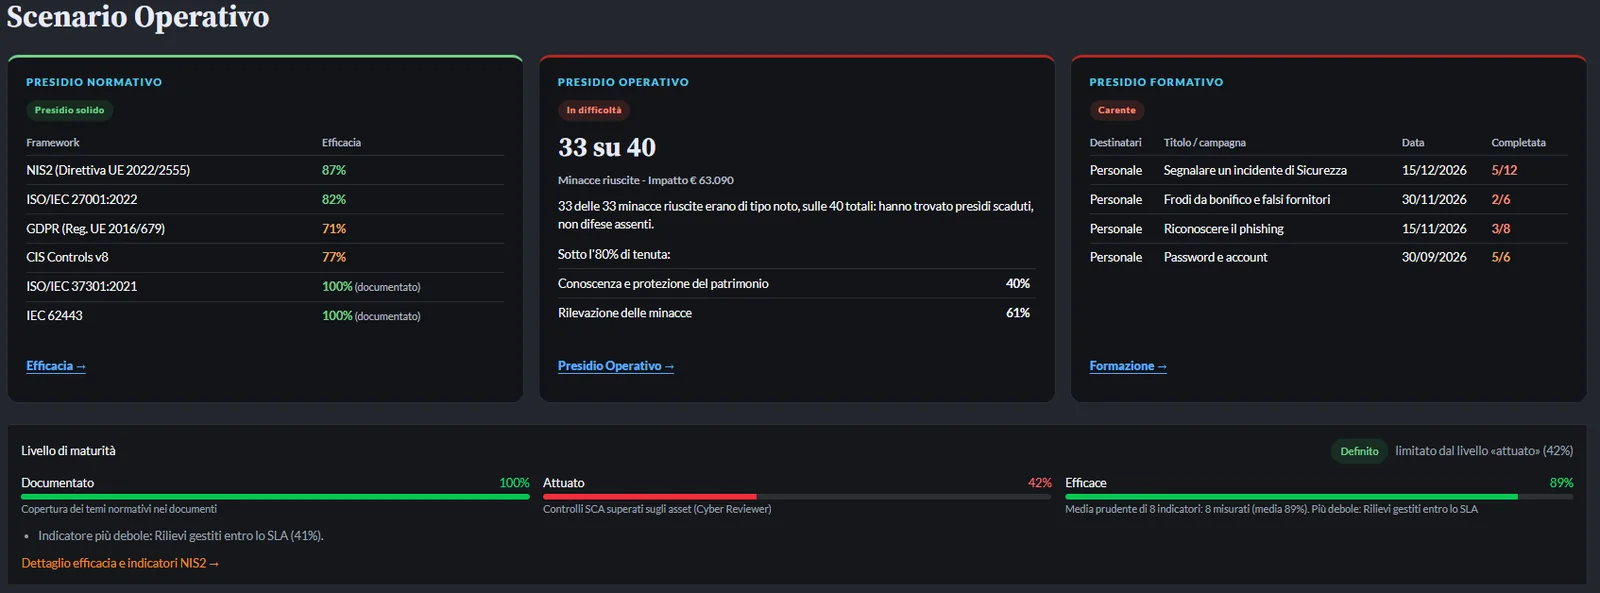
Tre presìdi, tre domande del titolare

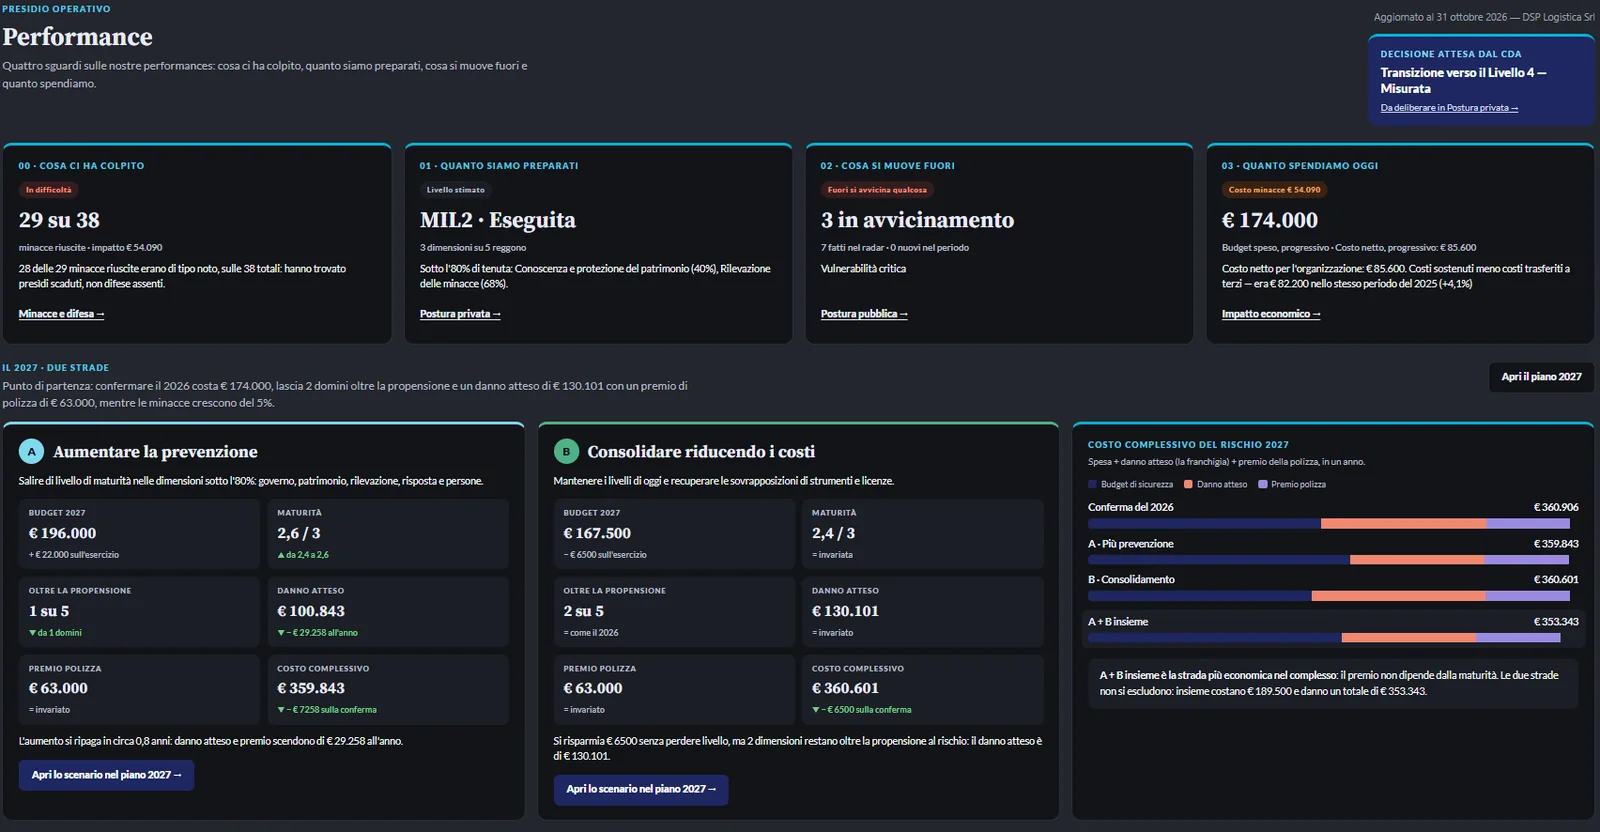
Ogni presidio risponde a una domanda del titolare e si legge con pochi indicatori. Il lavoro dell'IT esiste, ma diventa finalmente un'informazione su cui decidere.

Presidio normativo: siamo in regola?

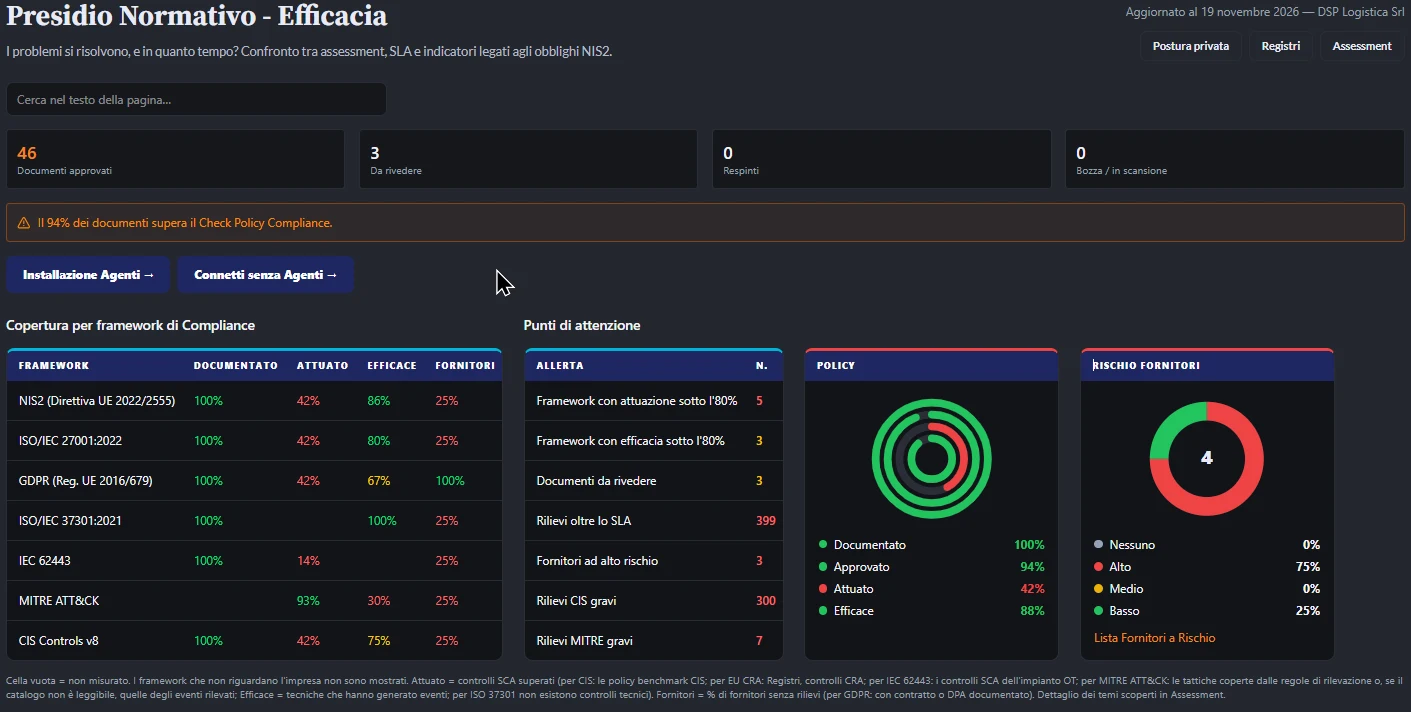
La documentazione viene creata automaticamente e costantemente verificata attraverso continui Assessment, seguendo l'evolversi delle normative.

  • Un unico scadenzario degli obblighi, con stato ed evidenza per ciascuno: GDPR, Cyber Resilience Act, NIS2, requisiti di clienti e filiera.
  • In base alla dislocazione delle sedi dell'impresa e dei suoi clienti vengono scelte automaticamente le conformità obbligatorie locali.
  • Contratti con i fornitori SaaS e di supporto tecnico: nomina a responsabile del trattamento, luogo dei dati, clausole di sicurezza.

Presidio operativo: le risorse sono davvero presidiate?

Una fotografia reale, ricavata dagli strumenti che l'IT usa già, non da un questionario: dati in tempo reale, non dichiarati.

  • Inventario vivo: postazioni, server, rete, dispositivi mobili, macchinari connessi.
  • Account in cloud: chi ha accesso, chi è amministratore, doppia autenticazione attiva.
  • Azioni periodiche: aggiornamenti, backup e prova di ripristino, revisione degli accessi, uscita del personale.

Presidio formativo: le persone sanno cosa fare?

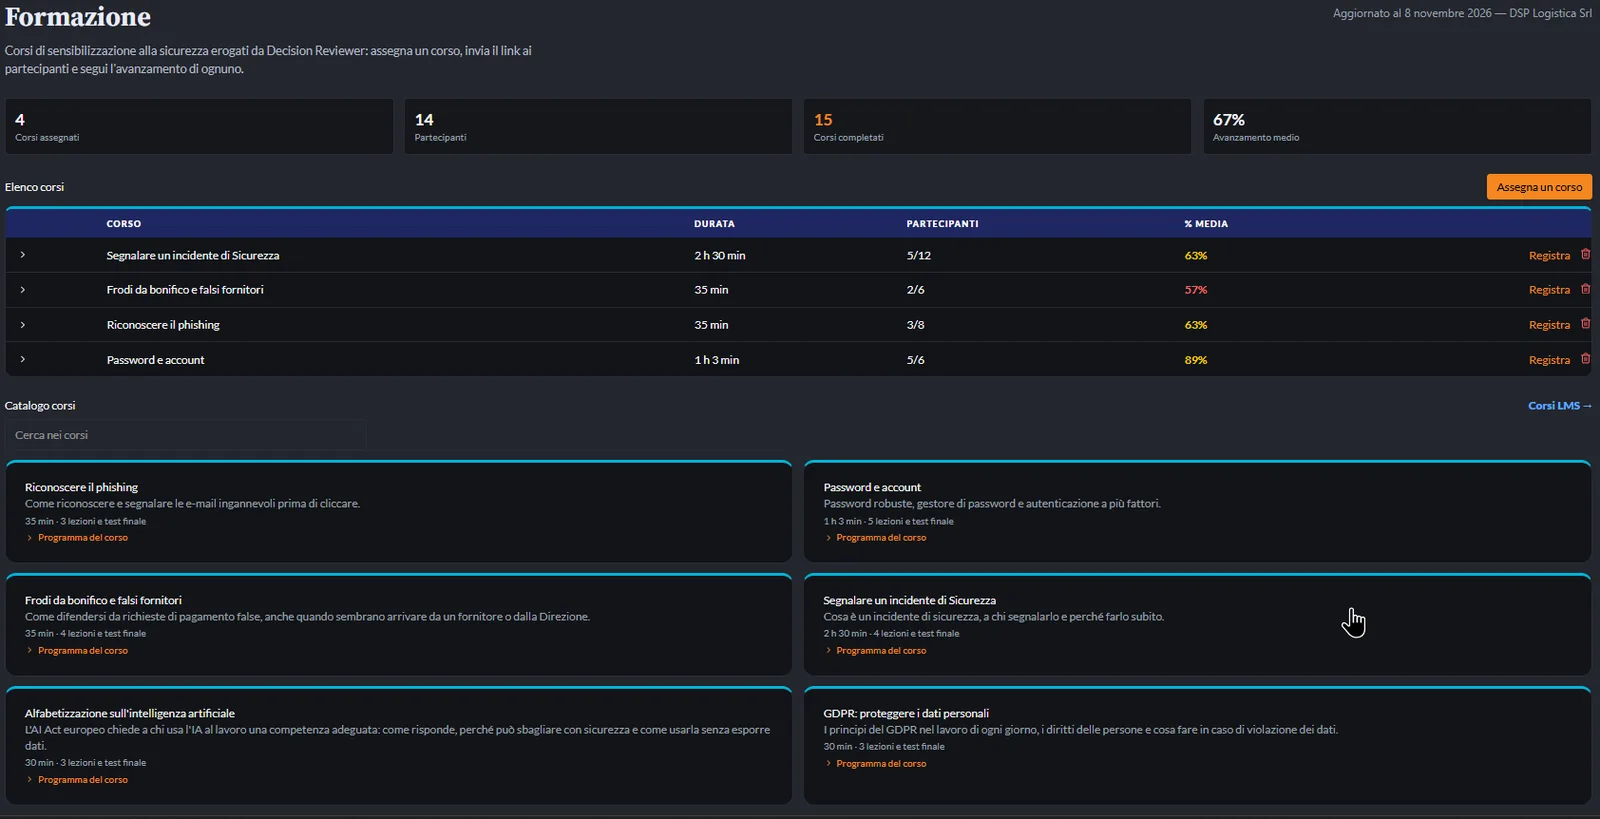
I nostri 150+ corsi multi-lingue sono contestualizzati a ciò che accade realmente nell'impresa: invece di formazione teorica, si usano i dati reali raccolti sul campo.

  • Formazione per ruolo, verificata nel tempo, su tutto il personale, con monitoraggio costante come richiesto dalle normative.
  • Piattaforma formativa nativa con oltre 100 corsi, integrata con le principali soluzioni di mercato.
  • Simulazioni di phishing e procedure chiave, come il controllo dei cambi di IBAN.

03 · La piattaforma

Dalla dashboard al dettaglio tecnico, con un click

04 · Integrazioni

Soluzione completa che si integra con ciò che avete già

EDR / XDR / SIEM

L'ampia offerta di funzionalità e la piattaforma integrata Cyber Reviewer consentono agli utenti di coprire tutta la Cyber Security e di integrare tutte le sue funzioni in un'unica piattaforma, per ottenere il massimo da una soluzione di sicurezza completa.

L'integrazione con soluzioni EDR/XDR/SIEM/Log Manager/Observability è la più recente evoluzione strategica della sicurezza cyber. La soluzione include una piattaforma XDR nativa e si collega a molte altre fonti.

ESETBitdefenderHeimdalHarfangLabSplunkTehtris

Esempio di drill-down sul singolo allarme, collegato automaticamente all'EDR Bitdefender GravityZone: il dettaglio del rilievo mostra i componenti coinvolti e tutte le informazioni tecniche per interpretarlo.

SOAR

Il SOAR (Security Orchestration, Automation and Response) coordina strumenti separati, automatizza le attività ripetitive e gestisce triage e casi, tra il rilevamento e la chiusura dell'incidente. Si occupa di:

  • Automazione e riduzione dell'affaticamento da avvisi.
  • Visione centralizzata e orchestrazione.
  • Standardizzazione e tracciabilità.
  • Scalabilità e risparmio economico: permette di gestire volumi crescenti di avvisi e minacce simultanee senza aumentare in proporzione il personale.

Decision Reviewer ha un SOAR integrato e si collega ai principali SOAR di mercato (esempio con DFIR-IRIS).

Rischio Fornitori - TPRM

Come rendere resiliente la tua supply chain?

  • Mappatura e classificazione: censimento dei fornitori e sub-fornitori e assegnazione di un livello di priorità in base a criticità e accesso ai dati.
  • Due diligence iniziale: analisi documentale, questionari, verifica di certificazioni e assessment di sicurezza applicazioni.
  • Contrattualizzazione: inserimento di clausole su sicurezza, SLA, audit, subappalto.
  • Monitoraggio continuo e remediation: controllo costante tramite rating esterni, alert di sicurezza e piani di azione correttiva.
  • Offboarding: revoca degli accessi, cancellazione dei dati.

e-Ticketing / ITSM

Integrazione nativa con i principali sistemi di e-Ticketing e ITSM (Jira, ServiceNow, e altri): i rilevamenti tecnici diventano ticket tracciabili. L'automazione elimina i passaggi manuali di triage iniziale. Gli analisti di sicurezza lavorano sugli eventi tecnici, mentre i sistemisti e l'help desk gestiscono la risoluzione direttamente nei flussi ITSM standard.

JiraServiceNowZendeskMantis

Tutti i sistemi monitorati

Monitoriamo tutti i sistemi operativi di mercato, inclusi quelli legacy, piattaforme mobile, RTOS, IoT, IIoT, OT, Edge Gateway industriali, PLC/DCS, MQTT, SCADA, Modbus, PROFINET, apparecchiature di networking, Agent-based o AgentLess, a livello software e firmware. Analisi statica del codice delle app e delle loro dipendenze. L'architettura a plugin permette di aggiungere facilmente sistemi non ancora supportati.

Nel mercato europeo sopravvivono ancora diversi sistemi operativi legacy, concentrati soprattutto in infrastrutture critiche, industria manifatturiera, finanza e Pubblica Amministrazione, dove la sostituzione comporta rischi operativi o costi di ricertificazione elevati.

Pressione normativa (NIS2 e DORA)

L'entrata a pieno regime della direttiva europea NIS2 e del regolamento DORA per il settore finanziario impone alle organizzazioni di mappare ed eliminare i sistemi privi di patch di sicurezza. L'uso di OS fuori supporto (come Windows 7 o server non aggiornabili) è consentito solo come eccezione documentata e isolata tramite segmentazione di rete.

Resistenza nell'industria (OT)

Nei settori manifatturiero ed energetico europeo, sistemi come Windows XP e Windows 7 restano operativi perché il software di controllo dei macchinari è vincolato al sistema operativo originale e l'aggiornamento richiederebbe costose ricertificazioni dell'intero impianto.

Sovranità digitale nella PA

Diversi governi e amministrazioni locali europee (tra cui Francia, Germania e Danimarca) stanno accelerando la dismissione non solo dei sistemi legacy, ma anche degli ecosistemi proprietari storici a favore di distribuzioni Linux e software open source.

Carenza di competenze

Per piattaforme come IBM i (AS/400), z/OS e vecchi ambienti Unix, il principale freno alla gestione quotidiana in Europa è il ricambio generazionale dei sistemisti e degli sviluppatori in grado di manutenere il codice sottostante.

05 · Vantaggi

Cosa cambia per il vertice aziendale

Dal «non lo sapevo» al «lo so, ho deciso, posso dimostrarlo».

Ritardi sugli obblighi di legge, visti prima della sanzione

  • Ogni obbligo con scadenza, responsabile ed evidenza
  • Ritardi e documenti mancanti segnalati in anticipo
  • Le norme più recenti chiamano in causa il vertice: serve poter mostrare cosa è stato fatto e quando

Costi nascosti del presidio, resi visibili e governabili

  • Ore dell'IT spese a rincorrere urgenze e verifiche manuali
  • Attività ripetute, saltate o affidate a consulenze d'emergenza
  • Fermi evitabili e premi assicurativi più alti per mancanza di evidenze

Responsabilità dopo un attacco: chiare, distinte, documentate

  • Per ogni minaccia: azioni previste, responsabili, cosa non era stato fatto
  • Decisioni del vertice distinte da quelle operative
  • Traccia della diligenza da mostrare ad autorità, assicuratori e clienti

06 · Chi siamo

Su misura del Cliente

Security Reviewer è un'innovativa software house italiana della Toscana, nata nel 2015, con personale dislocato in tutta Italia, oltre che in Spagna e Olanda, titolare di brevetti e di algoritmi dedicati, tra cui il Dynamic Syntax Tree.

L'azienda è costruita attorno a un piccolo team affiatato di ingegneri del software, architetti e professionisti della qualità che dal 2001 realizzano soluzioni di Application e Cyber Security di eccellenza. Il nostro personale possiede le certificazioni professionali, in continua evoluzione, per mantenere sempre alto lo standard di supporto al cliente.
La nostra missione

Crediamo che la sicurezza vada costruita dentro, non aggiunta dopo. Integrandosi nel flusso di lavoro, Security Reviewer aiuta i team a rilasciare codice sicuro più in fretta, mantenere sistemi e componenti sicuri e aggiornati, risolvere tempestivamente gli incidenti, ridurre i costi di correzione e raggiungere la conformità ai principali standard di sicurezza, mantenendo velocità e accuratezza nel rispondere alle esigenze dei clienti. Offriamo implementazioni personalizzate (Feature Requests), nuovi linguaggi di programmazione e nuovi sistemi supportati, gratis per i nostri clienti.
Il nostro core team

Svetlana Margine

Svetlana Margine

CEO · Autrice

Ingegnere formata in URSS, cittadina italiana da 20 anni, auditor CISA, è l'autrice di Security Reviewer, registrato al Copyright Office di Washington e alla SIAE. La sua carriera si è concentrata su progetti di audit presso istituzioni governative. Oggi è responsabile dell'audit di aziende terze e del rilascio delle nuove versioni di tutta la suite.
Rosanna Sassi

Rosanna Sassi

Business Development

Lavora dal 1997 in consulenza e IT come Project Manager e Strategic Consultant. Laureata con lode in Scienze Politiche ed Economiche, con post-laurea IFOA e ISTUD in Marketing e Comunicazione. Ha una solida esperienza nella guida di programmi di trasformazione IT per grandi imprese di servizi finanziari, telecomunicazioni, energia, moda e retail.
Armando Gabrielli

Armando Gabrielli

Security Advisor

Laureato in Ingegneria Elettronica a Firenze, con master in ICT Service Management al Politecnico di Milano e LLM in Data Protection and Privacy a Roma Tre, lavora nell'IT dal 1994. DPO, auditor ISO 27001 e CSA Star, è esperto di Cyber Security Risk Management con le metodologie Mehari, EBIOS, Octave e IRAM2.
Ruth Goldberg

Ruth Goldberg

Data Architect

Laureata in Ingegneria Informatica alla BitBrainery University, certificata Microsoft, Teradata, SAS e Ruby, di origine italiana, lavora nell'IT dal 2000 e vive in Italia dal 2015. Lead Auditor ISO 9001, ISO 27001 e ISO 27017, è responsabile della R&S per C#, vb.net, vb, PowerShell e SQL e del sistema di Compliance Policy (Presidio Normativo) e della sua automazione in Decision Reviewer.
Laura Mandolini

Laura Mandolini

Senior Software Engineer

Laureata in Scienze e Tecnologie dell'Informazione all'Università Statale di Milano, lavora nell'IT dal 1996. Certificata Lead Auditor ISO 27001, cura la manutenzione di Static e SCA Reviewer Desktop e CLI e la conformità di Security Reviewer a OWASP, CWE, WASC, PCI-DSS, MISRA, CERT e SQALE. È responsabile anche dei moduli Quality Reviewer ed Effort Estimation.
Andrea Ferrarini

Andrea Ferrarini

Senior Software Engineer

Lavora nell'IT dal 2015, è un Maker con esperienza di software per la robotica in C++ e Python. Finalista alle Olimpiadi Nazionali della Robotica 2017–2018, secondo classificato alle Olimpiadi Internazionali di Fisica 2020. Responsabile della manutenzione di Team Reviewer e Cloud Reviewer, degli algoritmi di prioritizzazione delle vulnerabilità e delle integrazioni DevOps.
Alex Durante

Alex Durante

Ingegnere C++

Laureata in Ingegneria Informatica a Pisa, con Master in Cybersecurity UNINT. Certificata C++ Institute, PHP e Titanium, Lead Auditor ISO 27001, ISO 27031 e ISO 22301, lavora nell'IT dal 2000, è responsabile dei parser per Swift, Objective-C, Rust, shell script, PHP, Assembler, Pascal, C e C++. Esperta in Root Cause Analysis e strumenti SOAR, è responsabile delle integrazioni di Decision Reviewer con prodotti in partnership.
Lina Ximenes

Lina Ximenes

Ingegnere AI

Laureata in Ingegneria Informatica con focus su Machine Learning e Computer Vision al Politecnico di Milano, con formazione in Intelligenza Artificiale a Harvard e Master in Cybersecurity e Data Protection alla 24h Business School. Artificial Intelligence Governance Professional (AIGP), lavora nell'IT dal 2022 ed è responsabile di tutte le integrazioni di AI nei prodotti Security Reviewer.

I nostri valori

La Regola di Platino

Tratta gli altri come desiderano essere trattati

  • Rispetto ed empatia
  • Equità
  • Gentilezza e gratitudine
  • Guidare con l'esempio
Miglioramento continuo

Una cultura di impegno costante per migliorare processi, prodotti, servizi e competenze, coinvolgendo tutti nel trovare e attuare piccoli cambiamenti progressivi che aumentano efficienza, qualità e innovazione.

Onestà

Un'onestà spiazzante, offerta con gentilezza

Comunicazione

Mettere al centro chi ascolta è il fondamento di una comunicazione efficace: concentrarsi su bisogni, punti di vista e stato emotivo dell'interlocutore crea fiducia, riduce i fraintendimenti e genera relazioni più significative.

I fatti contano più delle parole

Manteniamo con coerenza le promesse, costruendo fiducia, integrità e rispetto di sé: trasformiamo le intenzioni in risultati con affidabilità, disciplina e impegno, nei piccoli compiti quotidiani come negli obiettivi più grandi.

Proposta di valore per i dipendenti

Perché lavorare qui? Perché restare?

La Employee Value Proposition (EVP) è la nostra promessa ai collaboratori: i benefici, i riconoscimenti, la cultura e le opportunità di crescita che ricevono in cambio di competenze e impegno. Unisce vantaggi tangibili (retribuzione, benefit) ed elementi intangibili (missione, valori, cultura, equilibrio vita-lavoro, sviluppo di carriera) in un'esperienza completa.

Brevetti

Dynamic Image Interpreter per DAST, Mobile e Firmware Emulation

Rivela input asincroni, cambi di stato dell'applicazione, connessioni perse, errori non gestiti, RANSOMWARE e altro, interpretando dinamicamente le immagini.

Universal Vulnerability Description Language

Un unico linguaggio di descrizione delle vulnerabilità per governarle tutte.

Analisi del firmware basata su agent

Installa un agent nel bootfs e monitora anche le immagini firmware cifrate.

Dynamic Syntax Tree per SAST

Un AST ottimizzato per un'analisi accurata del codice sorgente e delle classi in sandbox, con un'efficace riduzione dei falsi positivi.
Siete interessati?

Scoprite Decision Reviewer sui dati della vostra impresa: vi mostriamo la soluzione in una demo dedicata.